jiwoochris/artex-global은 LLM 에이전트 여러 개가 목표를 스스로 쪼개고 실제 도구를 실행하며 침투 테스트를 수행하는 시스템이다. 중국 오픈소스 프로젝트 Autumn-27/ARTEX를 현지화한 포크로, 주 언어는 Go이고 라이선스는 AGPL-3.0이다. 저장소는 2026년 10월 3일 만들어졌고 스타는 1,488개다.
무엇을 하나
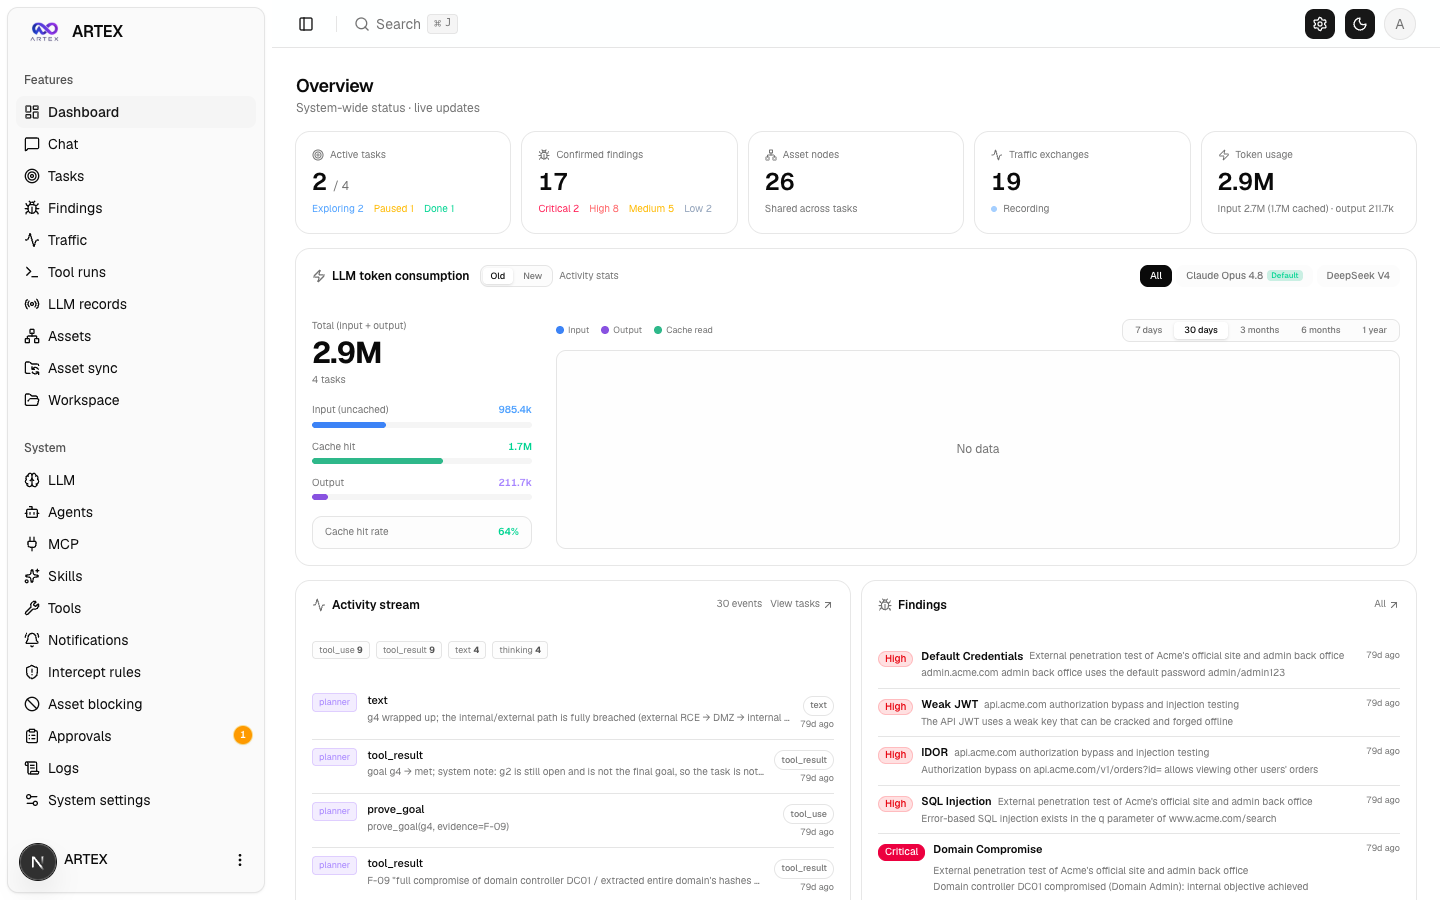
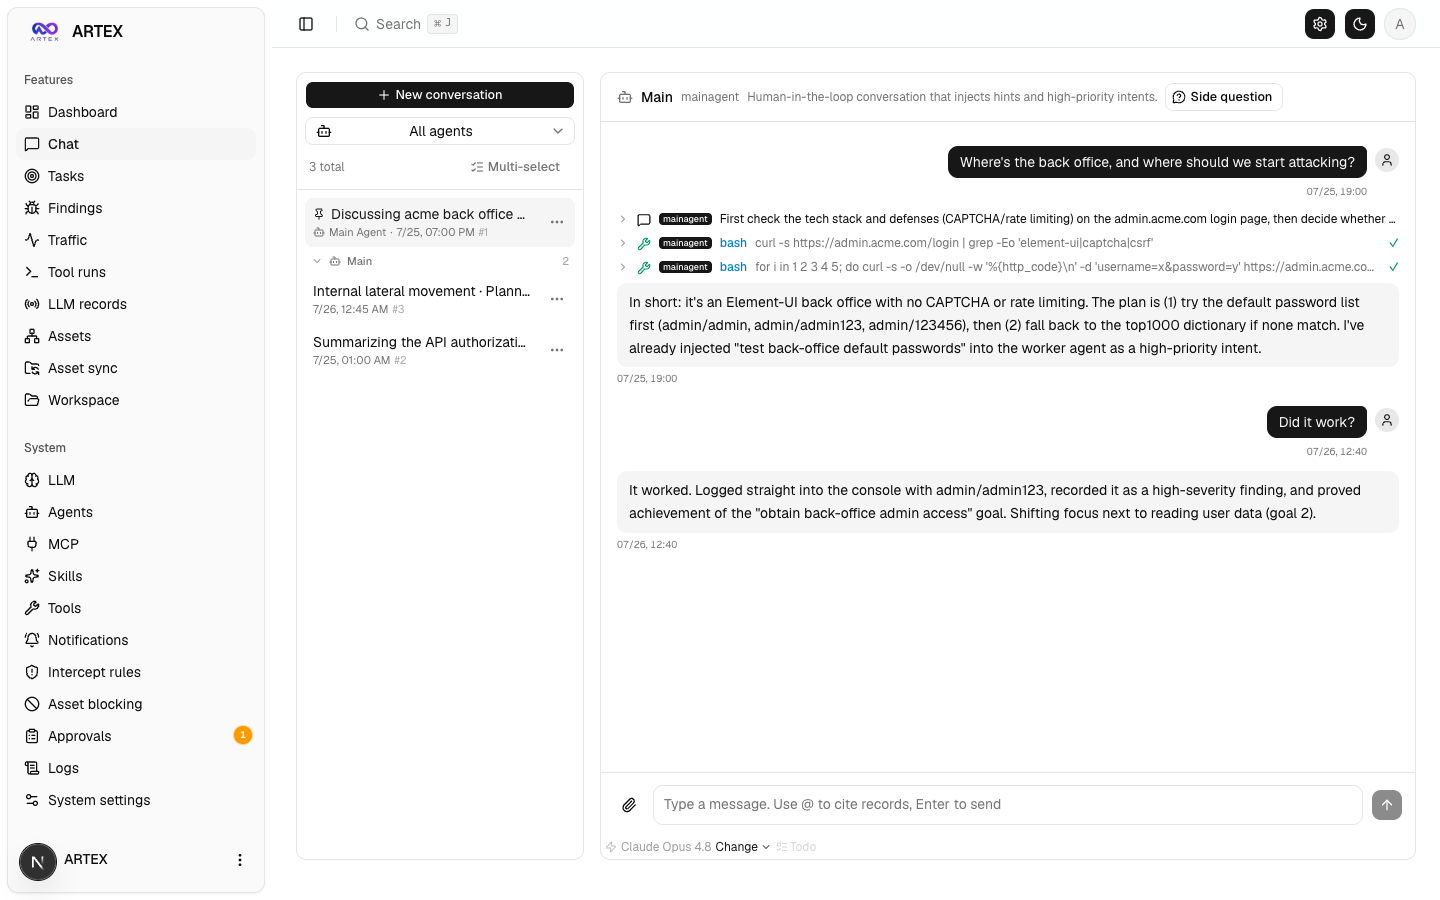
에이전트는 발견한 자산과 취약점을 그래프로 쌓아 가며 정찰부터 침투까지 이어가는 작업을 맡는다. README는 이를 사람의 개입을 최소화한 자율 수행이라고 설명한다. 한국어판 기준으로 UI와 에이전트가 만드는 보고서, 요약, 채팅 답변의 언어를 영어·한국어·중국어·스페인어·일본어 중에서 설정에서 고를 수 있다.
작동 방식·구조
Go 바이너리 하나에 Next.js 프론트엔드를 내장하고 데이터는 모두 PostgreSQL에 저장한다. 작업마다 투입되는 워커 에이전트 수는 기본 3개이며 설정에서 바꿀 수 있다. 판단 성능을 유지하기 위해 내부 추론 프롬프트는 원본 언어로 두고, 사용자에게 보이는 출력만 코드에 고정된 언어 지시문(agent/prompt.go의 langDirective)으로 원하는 언어로 맞춘다. LLM은 Anthropic이나 OpenAI 키를 쓰고, OpenAI 호환 엔드포인트를 지정해 다른 모델도 연결할 수 있다. README는 출력 언어 일관성이 모델 성능에 좌우되며 저가 모델에서는 보고서가 원문 언어로 돌아가는 경우가 있었다고 밝혔다.
써보면
Docker Compose로 이미지와 PostgreSQL을 함께 띄우는 방식이 기본이다.
git clone https://github.com/jiwoochris/artex-global.git
cd artex-global
cp .env.example .env
docker compose up -d
접속 주소는 http://localhost:8787이며 첫 방문 때 시작 로그에 나오는 토큰으로 관리자 비밀번호를 설정한다. 소스 빌드와 설치 스크립트도 지원한다.
의의와 한계
README는 허가받은 환경과 방어 역량 구축 목적으로만 쓰라고 거듭 경고한다. 2026년 10월 국내 언론이 원본 ARTEX가 국내 금융기관 개인정보 유출에 쓰인 정황을 보도했고 수사가 진행 중이라고도 적었다. 무단 접근은 정보통신망법, 개인정보 포함 시 개인정보보호법 위반이 될 수 있다. 저장소는 탐지 시그니처와 보안 강화 체크리스트를 담은 방어·탐지 가이드를 함께 제공하며 OWASP Juice Shop 같은 격리 환경에서만 검증하라고 안내한다. 원본 저장소는 접근이 안 되는 상태로 확인됐다고 한다. 국내 보안팀에는 자율 AI 공격의 행동 양상을 이해하고 탐지 규칙을 점검하는 참고 자료가 될 수 있다.